IT-Beratung in der Versicherungswirtschaft.
Seit dem 17. Januar 2025 gilt DORA. Für 2026 hat die BaFin angekündigt, die operative Resilienz der Versicherer noch genauer zu beaufsichtigen. Zugleich steigen die Erwartungen der Kunden an schnellen, digitalen Service. Wir bringen die methodische Tiefe mit, die in diesem Umfeld zählt.


Gut aufgestellte IT ist eine wichtige Grundlage für die Umsetzung des DORA.
DORA baut auf bewährten Praktiken des IT-Betriebs und Risikomanagements auf, stellt aber eigenständige regulatorische Anforderungen. Strukturiertes IT Service Management schafft eine wichtige und tragfähige Grundlage für deren Umsetzung.
BaFin: Cyber-Vorfälle sind Risiko-Fokus
In ihren ‚Risiken im Fokus 2026‘ zählt die BaFin Cyber-Vorfälle und Konzentrationen bei IKT-Dienstleistern zu den zentralen Risiken. Im Fokus stehen unter anderem Vorfallsmeldungen, Krisenkoordination und die Prüfung der Resilienz beaufsichtigter Unternehmen.
BaFin, Solvency II und VVG-Pflichten
Versicherer müssen eine wirksame, nachvollziehbar dokumentierte Geschäftsorganisation sicherstellen. Für das Management von IKT-Risiken konkretisiert DORA die Anforderungen; zudem gelten die Governance-Vorgaben aus Solvency II und dem VVG.IT-Governance, Auditierbarkeit, Change-Governance – BaFin und Solvency II verlangen nachweisbar korrekte IT-Prozesse. Dazu kommen gesetzliche Informationspflichten nach VVG, die dokumentierbare Kommunikationsprozesse voraussetzen.
CCM als Grundlage für Compliance
Dokumente wie Policen, Bescheide, Vertragsänderungen können rechtliche Bedeutung haben. Modernes CCM ist die Grundlage für revisionssichere, automatisierte Kundenkommunikation, mit der die Einhaltung von VVG-Pflichten und der Anforderungen an Gesundheitsdaten nach Art. 9 DSGVO zuverlässig unterstützt werden.
KI: Piloten laufen, Kernprozesse warten noch
In der KPMG-Studie ‚Generative KI in der deutschen Wirtschaft 2026‘ haben alle 30 befragten Versicherer eine KI-Strategie. Eine Herausforderung bleibt die Integration in operative Kernprozesse: 57% nennen unklare Datenschutz-, Sicherheits- oder Compliance-Anforderungen als größte KI-Implementierungshürde, mangelnde Integration in Arbeitsprozesse nennen 53% als Hürde für produktive Nutzung durch Mitarbeitende.
IKT-Drittanbieterrisiken systematisch steuern
IKT-Risikomanagement, Management von IKT-Drittparteienrisiken sowie die Erfassung, Klassifizierung und Meldung schwerwiegender IKT-bezogener Vorfälle müssen wirksam umgesetzt und nachvollziehbar dokumentiert sein.
Drei Schwerpunkte. Ein durchgängiger Weg.
Strategieberatung
Zielbild, Roadmap und Governance, die vor Vorstand, Aufsicht und Revision bestehen. Wir verbinden Strategie mit Methodenkompetenz, von ITIL über SAFe bis zu modernen Organisationsmodellen, und machen komplexe Vorhaben steuerbar.
IT Service Management
Prozesse nach ITIL, Servicekatalog, Rollen und Plattform aus einer Hand, ausgerichtet an den Anforderungen von DORA und BaFin. Unsere Beratung bleibt produktunabhängig. Denn das Tool muss der Vision und der Aufgabe dienen, nicht umgekehrt.
Langfristige Begleitung
Wir bleiben über Projektphasen und schwierige Etappen hinweg an Ihrer Seite, aus Loyalität und nicht aus Vertragspflicht. Ein persönlicher Ansprechpartner sichert Kontinuität, trägt Verantwortung und übergibt keine Zuständigkeiten an anonyme Teams.
IT-Governance für Versicherer unter DORA.
DORA gilt seit Januar 2025 für Versicherer verbindlich. ITSM-Prozesse – Change Management mit Audit-Trail, Incident Reporting, IT-Risikomanagement – bilden eine tragfähige Basis für DORA-Anforderungen. Gleichzeitig wachsen die Erwartungen von Versicherungskunden: schnelle Schadenmeldungen, transparente Kommunikation, digitaler Self-Service. CSM und CCM schaffen die Prozesse dafür.
DORA: Integriert in Prozesse
IKT-Risikomanagement, Auslagerungsmanagement, Vorfall-Meldewesen, diese DORA-Anforderungen integrieren wir direkt in ITSM- und Architekturprozesse. Kein separates Compliance-Projekt, sondern Teil der laufenden Prozesse.
ITSM-Tiefenexpertise
Kernsystem-Vorhaben finden nur alle 10–15 Jahre statt – eigene Projekterfahrung im Haus fehlt entsprechend oft. Wir bringen die methodische Konsistenz mit, die solche Vorhaben brauchen: von der Business-Case-Erstellung über Projekt-Audits bis zum Turnaround bei bereits laufenden Projekten.
KI-Skalierung mit Governance-Fundament
Die Lücke zwischen KI-Pilotprojekten im Frontend und der Skalierung in die Kernprozesse ist die eigentliche Herausforderung. Wir adressieren Governance, Dateneignung und Prozessintegration als integrale Bestandteile Ihrer KI-Architektur.
CCM für revisionssichere Kundenkommunikation
Eine Police ist ein Versprechen. Jedes Dokument, das ein solches Versprechen gibt, muss korrekt, nachvollziehbar und rechtssicher sein. CCM schafft die automatisierte, revisionssichere Grundlage dafür.
Nachweise für BaFin-Anforderungen und Solvency II aus dem Betrieb
Gut aufgesetztes ITSM mit vollständigem Audit-Trail liefert viele Nachweise, die BaFin und Solvency II verlangen, aus dem laufenden Betrieb heraus.

„Aufsicht, Kunden und neue Technologien stellen Versicherer gleichzeitig vor große Aufgaben. Wir helfen, daraus einen Plan zu machen, der trägt.“
Was wir für die Versicherungswirtschaft konkret tun.
Mit Verständnis für DORA, Solvency II, die Aufsicht durch die BaFin und die operativen Anforderungen von Versicherern.
DORA-Fitness-Check
Wir prüfen IKT-Risikomanagement, Auslagerungsmanagement und Meldeprozesse für IKT-Vorfälle auf DORA-Konformität und begleiten die Umsetzung als Integration in bestehende ITSM- und Architekturprozesse.
IT-Governance für BaFin, Solvency II und VVG
IT-Governance-Strukturen, Risikokatalog, Compliance-Reporting als gut dokumentierte, auditierbare Grundlage für BaFin-Audits und Solvency-II-Anforderungen.IT-Governance-Strukturen, Risikokatalog, Compliance-Reporting – Grundlage für BaFin-Audits und Solvency-II-Anforderungen. Auditierbar, dokumentiert, ohne Nacharbeit.
KI-Skalierungs-Advisory
Wir begleiten den Weg von KI-Pilotprojekten im Frontend zur Skalierung in der Schaden- und Leistungsbearbeitung. Governance, Dateneignung und Prozessintegration schaffen dafür von Anfang an die Grundlage.
CSM für Versicherungskunden
Schadenmeldeprozesse digitalisieren, Self-Service-Portal aufbauen, Omnichannel-Konsistenz schaffen. So verbessern wir die Kundenerfahrung und reduzieren den operativen Aufwand.
Customer Communications Management
Wir helfen, CCM-Prozesse als Compliance-Grundlage für die Erfüllung von VVG-Pflichten und den Anforderungen des DSGVO Art. 9 zu ertüchtigen.
Persönlich für Sie da
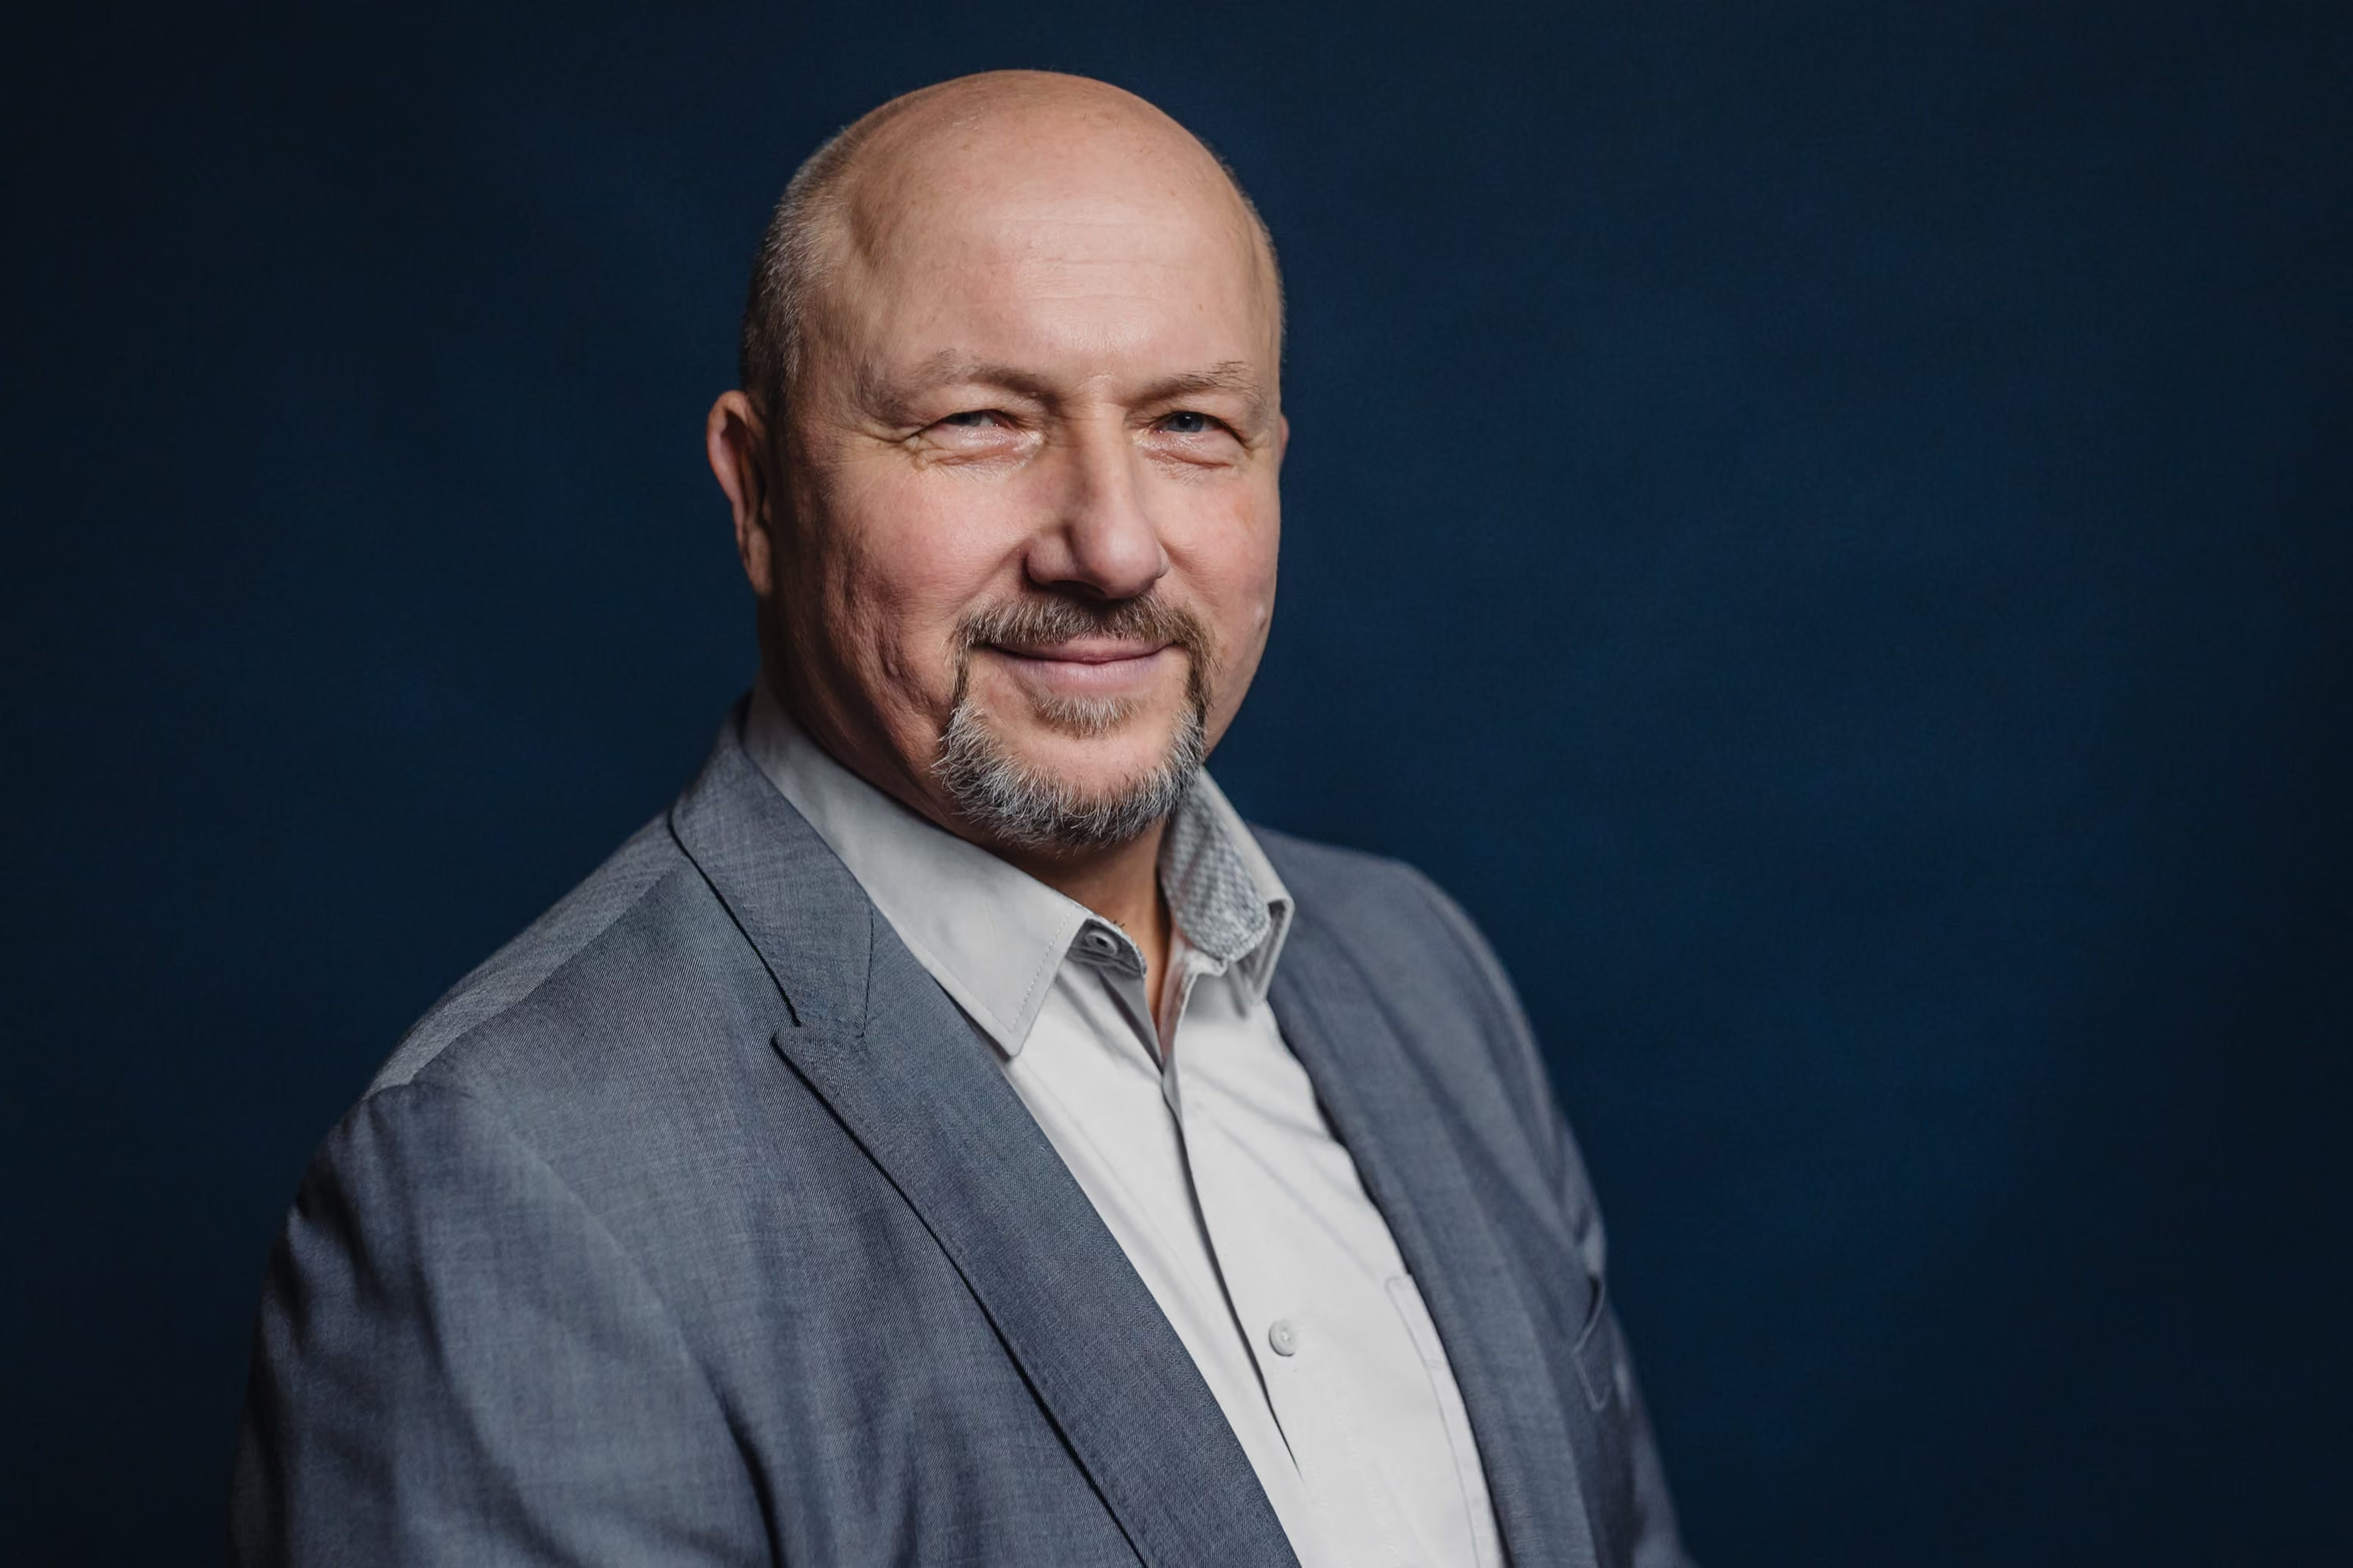
Clemens Graßmann begleitet seit über 35 Jahren Veränderungsvorhaben an der Schnittstelle von Technologie, Organisation und Führung, mit umfassender Erfahrung in der Finanz- und Versicherungswirtschaft. Für Versicherer verbindet er Service Management, Kundenservice und Kundenkommunikation mit den Anforderungen von DORA und BaFin. Wenn Sie ein DORA-Vorhaben strukturieren, Ihre Kundenkommunikation modernisieren oder Ihren Kundenservice neu ausrichten möchten, sprechen Sie ihn direkt an. Das erste Gespräch ist unverbindlich.
Häufige Fragen zur IT-Beratung für Versicherer.
Antworten zu DORA, Service Management und unserer Zusammenarbeit mit Versicherern.
Wie hilft ITSM bei DORA-Compliance?
Change Management mit Audit-Trail verhindert unkontrollierte Änderungen, Incident Management sichert DORA-konformes Incident Reporting, die CMDB dokumentiert kritische IT-Assets und Drittanbieter-Abhängigkeiten. Wir beraten produktunabhängig; unsere Tiefenexpertise liegt in USU Service Management, einer Plattform eines deutschen Herstellers mit On-Premises-Option.
Welche Besonderheiten hat CCM bei Versicherern?
CCM bei Versicherern verbindet die automatisierte Erstellung von Policen, Bescheiden und Vertragsänderungen mit besonderen regulatorischen Anforderungen. Die datengetriebene und personalisierte Kundenkommunikation muss korrekt, nachvollziehbar, revisionssicher und VVG-konform sein. Der Schutz sensibler Gesundheitsdaten nach Art. 9 DSGVO ist dabei von Anfang an Bestandteil der CCM-Architektur.
Wie strukturieren Sie Schadenmeldeprozesse?
Wir strukturieren Schadenmeldeprozesse entlang der Customer Journey. Dazu analysieren wir die einzelnen Kontaktpunkte, identifizieren Medienbrüche und implementieren durchgängige CSM-Prozesse: von der digitalen Schadenmeldung über die automatisierte Erstbearbeitung bis zu transparenten Statusinformationen und SLA-gesteuerten Eskalationen. Wir richten den Prozess konsequent auf eine verlässliche, transparente und einfache Bearbeitung aus.
DORA-konforme IT für Ihr Versicherungsunternehmen.
Lassen Sie uns besprechen, wie ITSM, CSM und CCM Ihre Compliance-Basis stärken. Diskrete, persönliche Erstberatung.
Unverbindlich · Persönlich · Konkret